Zwykły pendrive po zgubieniu nie stawia realnej bariery przed odczytem plików. Pendrive z szyfrowaniem sprzętowym chroni dane jeszcze przed udostępnieniem nośnika komputerowi, ponieważ autoryzacja i operacje kryptograficzne odbywają się wewnątrz urządzenia. Przy zakupie szukaj AES-256 XTS, niezależności od systemu operacyjnego oraz fizycznego PIN-u lub biometrii, a w zastosowaniach firmowych także certyfikacji FIPS 140-3 Level 3.
Dlaczego zwykły pendrive nie chroni danych?
Standardowa pamięć USB przechowuje pliki w postaci, którą można odczytać po podłączeniu do kompatybilnego urządzenia. Zgubienie lub kradzież nośnika może więc ujawnić dokumenty firmowe, skany dowodów, umowy, zdjęcia albo kopie zapasowe. W przypadku danych osobowych problem dotyczy nie tylko prywatności, lecz także obowiązków administratora wynikających z RODO.
Samo „hasło” w opisie produktu nie oznacza jeszcze szyfrowania sprzętowego. W modelu programowym użytkownik uruchamia aplikację na komputerze i wpisuje hasło z jego klawiatury. Zainfekowany system może przechwycić dane logowania za pomocą keyloggera, a aplikacja może być niezgodna z konkretnym systemem operacyjnym. To nadal lepsze niż brak ochrony, ale nie jest rozwiązaniem tej samej klasy.
Jak działa szyfrowanie sprzętowe?
W prawdziwie zabezpieczonym urządzeniu za szyfrowanie odpowiada dedykowany układ kryptograficzny umieszczony w pendrivie. Dane są szyfrowane i odszyfrowywane w locie, a klucz pozostaje w chronionym środowisku urządzenia. System operacyjny komputera nie otrzymuje go i nie widzi zawartości nośnika przed poprawnym odblokowaniem.
Preferowanym standardem dla danych przechowywanych na nośnikach jest AES-256 XTS. AES wykorzystuje klucz o długości 256 bitów, natomiast tryb XTS został zaprojektowany z myślą o szyfrowaniu danych blokowych, takich jak zawartość pamięci masowych. Sam napis „AES-256” nie wystarcza, jeśli producent nie wyjaśnia, czy szyfrowanie jest sprzętowe i jaki tryb pracy zastosowano.
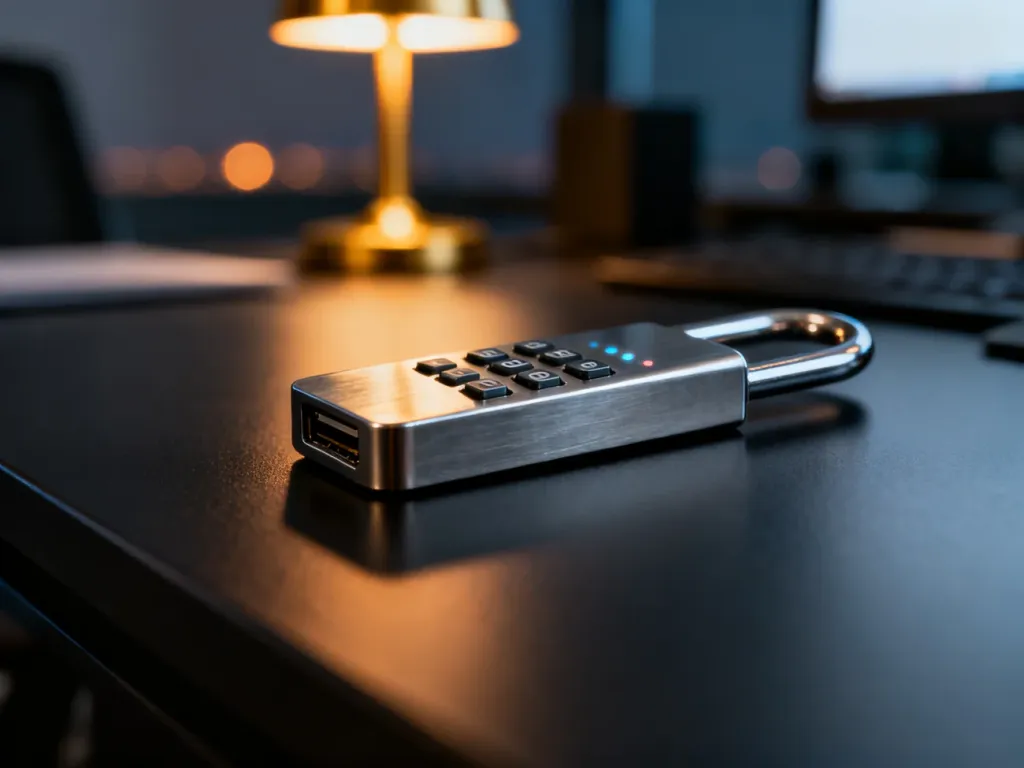
Istotna różnica dotyczy również autoryzacji. W modelu z klawiaturą alfanumeryczną PIN wpisujesz bezpośrednio na obudowie, jeszcze przed podłączeniem urządzenia. Komputer rozpoznaje pendrive dopiero po pomyślnym uwierzytelnieniu, więc keylogger działający w systemie nie ma czego przechwycić. Podobnie działa sprzętowy czytnik biometryczny, choć jego jakość i sposób przechowywania wzorców trzeba ocenić w dokumentacji konkretnego modelu.
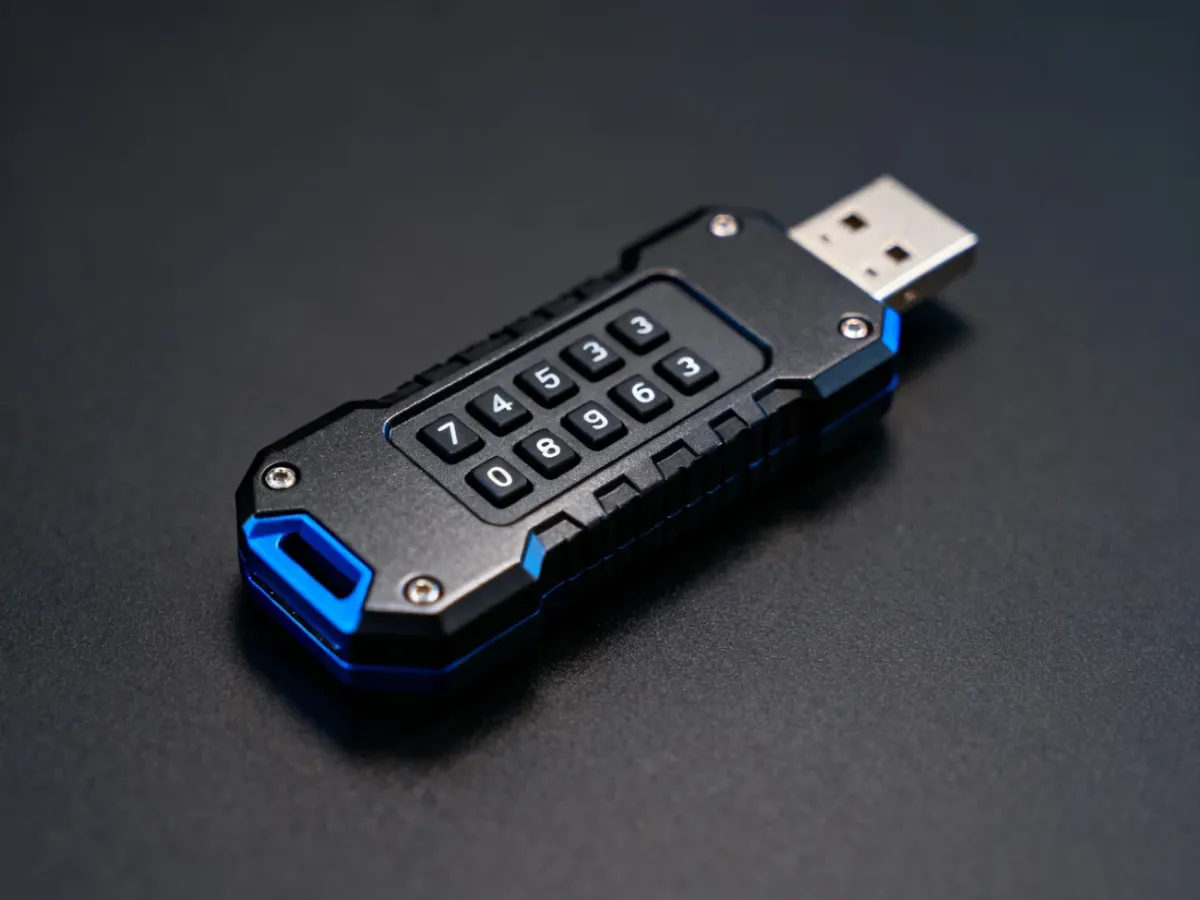
Dobry nośnik powinien także ograniczać próby zgadywania kodu. Po określonej liczbie błędnych PIN-ów może się zablokować albo wymazać klucze szyfrujące. To chroni przed brute force, ale oznacza też ryzyko bezpowrotnej utraty danych po zapomnieniu kodu. Nie należy więc zakładać, że producent będzie w stanie odzyskać pliki.
Jaką metodę odblokowania wybrać?
Metoda uwierzytelniania wpływa zarówno na odporność na złośliwe oprogramowanie, jak i na codzienną wygodę. Najważniejsza granica przebiega między autoryzacją wykonywaną na urządzeniu a hasłem wpisywanym w aplikacji:
| Metoda | Bezpieczeństwo | Odporność na keyloggery | Wygoda |
|---|---|---|---|
| Klawiatura alfanumeryczna | Bardzo wysokie | Pełna, jeśli PIN wpisuje się na urządzeniu | Średnia, wymaga wpisania kodu |
| Czytnik linii papilarnych | Wysokie | Wysoka, gdy autoryzacja odbywa się sprzętowo | Wysoka, szybki odczyt palca |
| Hasło w oprogramowaniu | Podstawowe do umiarkowanego | Niska, zależna od stanu komputera | Zależna od aplikacji i systemu |
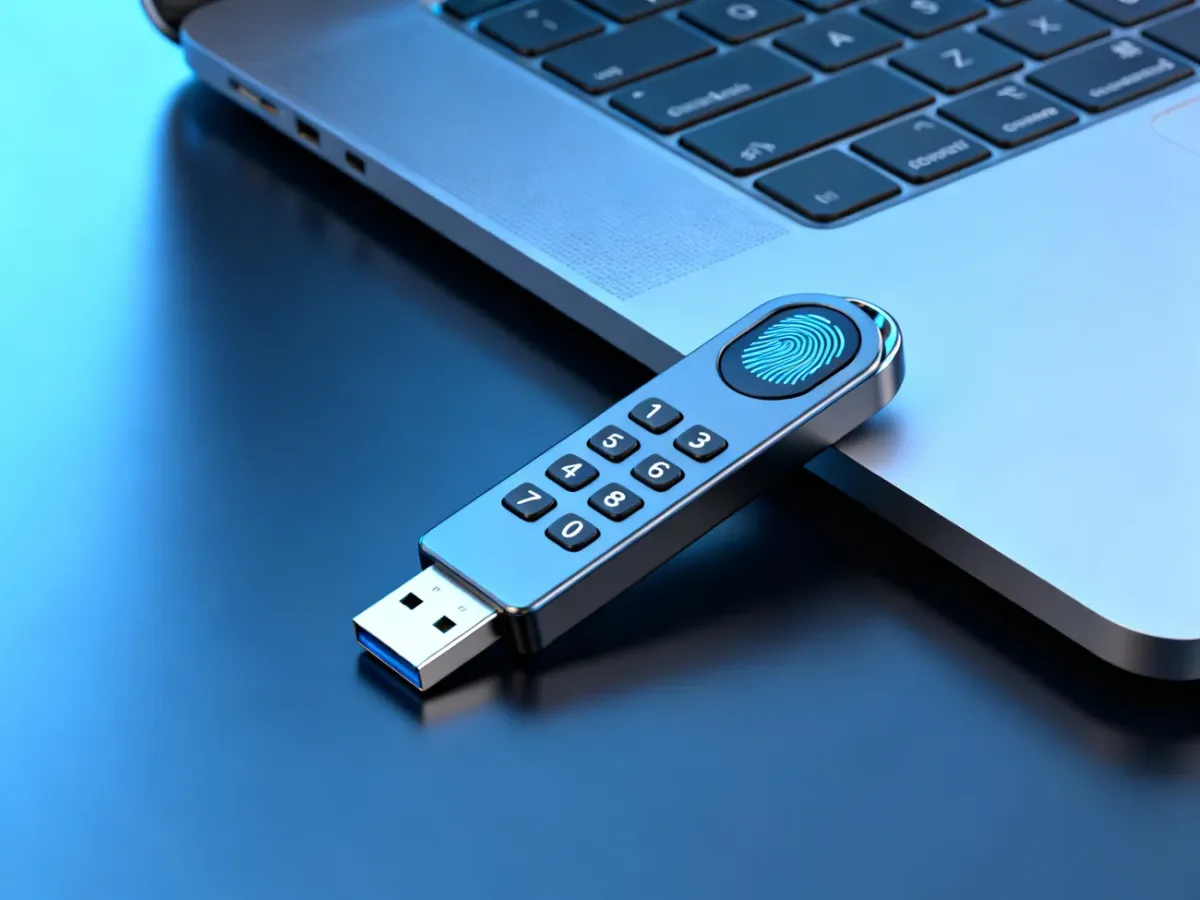
Klawiatura sprawdzi się przy pracy na komputerach współdzielonych lub niezaufanych, ponieważ nie wymaga instalowania sterowników. Biometria zapewnia szybszy dostęp, lecz przed zakupem trzeba sprawdzić liczbę obsługiwanych użytkowników, możliwość dodania odcisku awaryjnego oraz sposób ochrony danych biometrycznych.
Jeżeli nośnik wymaga uruchomienia aplikacji, zamontowania woluminu albo wpisania hasła w oknie systemowym, traktuj go jako rozwiązanie programowe. Nie dyskwalifikuje go to w zastosowaniach domowych, ale nie powinien być automatycznie przedstawiany jako sprzętowo szyfrowany.
Na jakie parametry techniczne zwrócić uwagę?
Specyfikację warto czytać pod kątem kilku niezależnych cech. Sama obecność blokady PIN albo metalowej obudowy nie potwierdza jeszcze poziomu ochrony danych. Najważniejsze elementy to:
- Sprzętowe szyfrowanie AES-256 XTS – producent powinien jasno wskazać zarówno algorytm, tryb XTS, jak i sprzętową realizację szyfrowania.
- Niezależność od systemu operacyjnego – po odblokowaniu urządzenie powinno działać jak standardowa pamięć masowa, bez instalowania aplikacji na komputerze.
- Ochrona przed brute force – sprawdź limit błędnych prób oraz to, czy skutkiem jest blokada, reset czy trwałe usunięcie kluczy.
- Certyfikacja FIPS 140-3 Level 3 – dla modułu kryptograficznego oznacza wymagania dotyczące nie tylko kryptografii, ale także wykrywania fizycznej ingerencji. Certyfikat trzeba zweryfikować dla konkretnego modelu i wersji, a nie tylko na podstawie ogólnej nazwy serii.
- Obudowa i ochrona elektroniki – metalowa konstrukcja, uszczelnienie, odporność na pył i wodę, a w wybranych modelach także zalanie elektroniką żywicą epoksydową ograniczają ryzyko uszkodzenia lub manipulacji przy pamięci.
- Interfejs i złącze – USB 3.2 Gen 1 wystarcza do typowych dokumentów, natomiast USB 3.2 Gen 2 może skrócić kopiowanie dużych plików, jeśli sam kontroler i pamięć osiągają odpowiednią wydajność. USB-C poprawia kompatybilność z nowymi laptopami, tabletami i telefonami, a podwójne USB-A/USB-C ułatwia pracę ze starszym sprzętem.
- Pojemność – 16–64 GB zwykle wystarczy na dokumenty, 128–256 GB daje zapas na projekty i archiwa, a 512 GB lub więcej ma sens przy dużych materiałach. Przy największych pojemnościach warto rozważyć szyfrowany dysk SSD zamiast klasycznego pendrive’a.
FIPS 140-3 Level 3 nie jest synonimem „pendrive’a nie do złamania”. Certyfikacja odnosi się do określonego modułu kryptograficznego i zakresu testów. Nie zastępuje silnej polityki haseł, kopii zapasowych ani procedur postępowania po zgubieniu urządzenia. W firmie funkcje takie jak Multi-PIN, tryb tylko do odczytu i lokalne zarządzanie użytkownikami mogą ułatwić wdrożenie, ale ich dostępność zależy od konkretnego modelu.
Przed zakupem zweryfikuj urządzenie według następującej procedury:
- Sprawdź, czy specyfikacja używa określenia „hardware-based encryption”, a nie tylko „ochrona hasłem”.
- Poszukaj informacji o AES-256 XTS, niezależności od systemu i braku konieczności uruchamiania aplikacji.
- Ustal, gdzie wpisuje się PIN lub wykonuje skan odcisku, oraz czy nośnik jest widoczny dla systemu przed autoryzacją.
- Sprawdź limit błędnych prób, sposób kasowania danych i procedurę odzyskiwania dostępu przez administratora.
- Zweryfikuj certyfikat FIPS dla dokładnego modelu, jego wersji i aktualnego statusu, jeśli urządzenie ma trafić do środowiska regulowanego.
Co wybrać dla siebie?
Nie ma jednego najlepszego modelu dla każdego użytkownika. Wysoką cenę urządzenia uzasadnia nie sama pojemność, lecz połączenie ochrony kryptograficznej, kontroli dostępu i odporności fizycznej. Przed zakupem przejdź przez krótką listę:
- Dane firmowe i regulowane – wybierz sprzętowe AES-256 XTS, certyfikację FIPS 140-3 Level 3, Multi-PIN oraz tryb tylko do odczytu, jeśli jest potrzebny w procedurach.
- Praca mobilna – szukaj fizycznej klawiatury, niezależności od systemu, solidnej obudowy i potwierdzonej ochrony przed wodą lub pyłem.
- Użytek domowy – podstawowy model sprzętowo szyfrowany będzie rozsądniejszy niż zwykły pendrive z aplikacją, jeśli przechowujesz skany dokumentów, dane finansowe lub prywatne archiwa.
- Zakup przed finalizacją – sprawdź, czy urządzenie ma sprzętowe szyfrowanie, czy autoryzacja działa przed dostępem systemu, czy producent podaje AES-256 XTS oraz czy obudowa chroni elektronikę przed uszkodzeniem.
Najważniejsza zasada brzmi: nie oceniaj bezpieczeństwa po słowie „szyfrowany” na opakowaniu. Wybierz model, w którym autoryzacja odbywa się na urządzeniu, klucz nie opuszcza jego chronionego środowiska, a producent udostępnia konkretną dokumentację techniczną. Dla organizacji objętych wymaganiami prawnymi sam pendrive nie wystarczy, dlatego trzeba połączyć go z procedurami zarządzania dostępem, kopiami zapasowymi i obsługą utraty nośnika.